你正在开发一个令人兴奋的AI图像生成项目,代码已经写好,提示词也精心调整过,满怀期待地发送第一个API请求——然后屏幕上赫然出现了那个让所有开发者头疼的错误信息:401 Unauthorized。更令人沮丧的是,你明明已经按照文档配置了API密钥,为什么服务器就是不认账?
Nano Banana API返回401错误的核心原因是认证失败。这意味着你的请求没有通过服务器的身份验证,可能是API密钥无效、格式错误、端点配置不当,或者认证方式与服务器要求不匹配。好消息是,401错误属于客户端问题,一旦找到原因,修复通常非常直接。
本文将带你系统排查Nano Banana API 401错误的7大常见原因,提供经过验证的解决方案和完整代码示例。无论你是刚接触Nano Banana的新手开发者,还是遇到突发认证问题的老用户,都能在这里找到答案。
本文基于2025年12月最新的Nano Banana API(即Gemini 3 Pro Image)文档和开发者社区反馈编写,所有解决方案均经过实际验证。
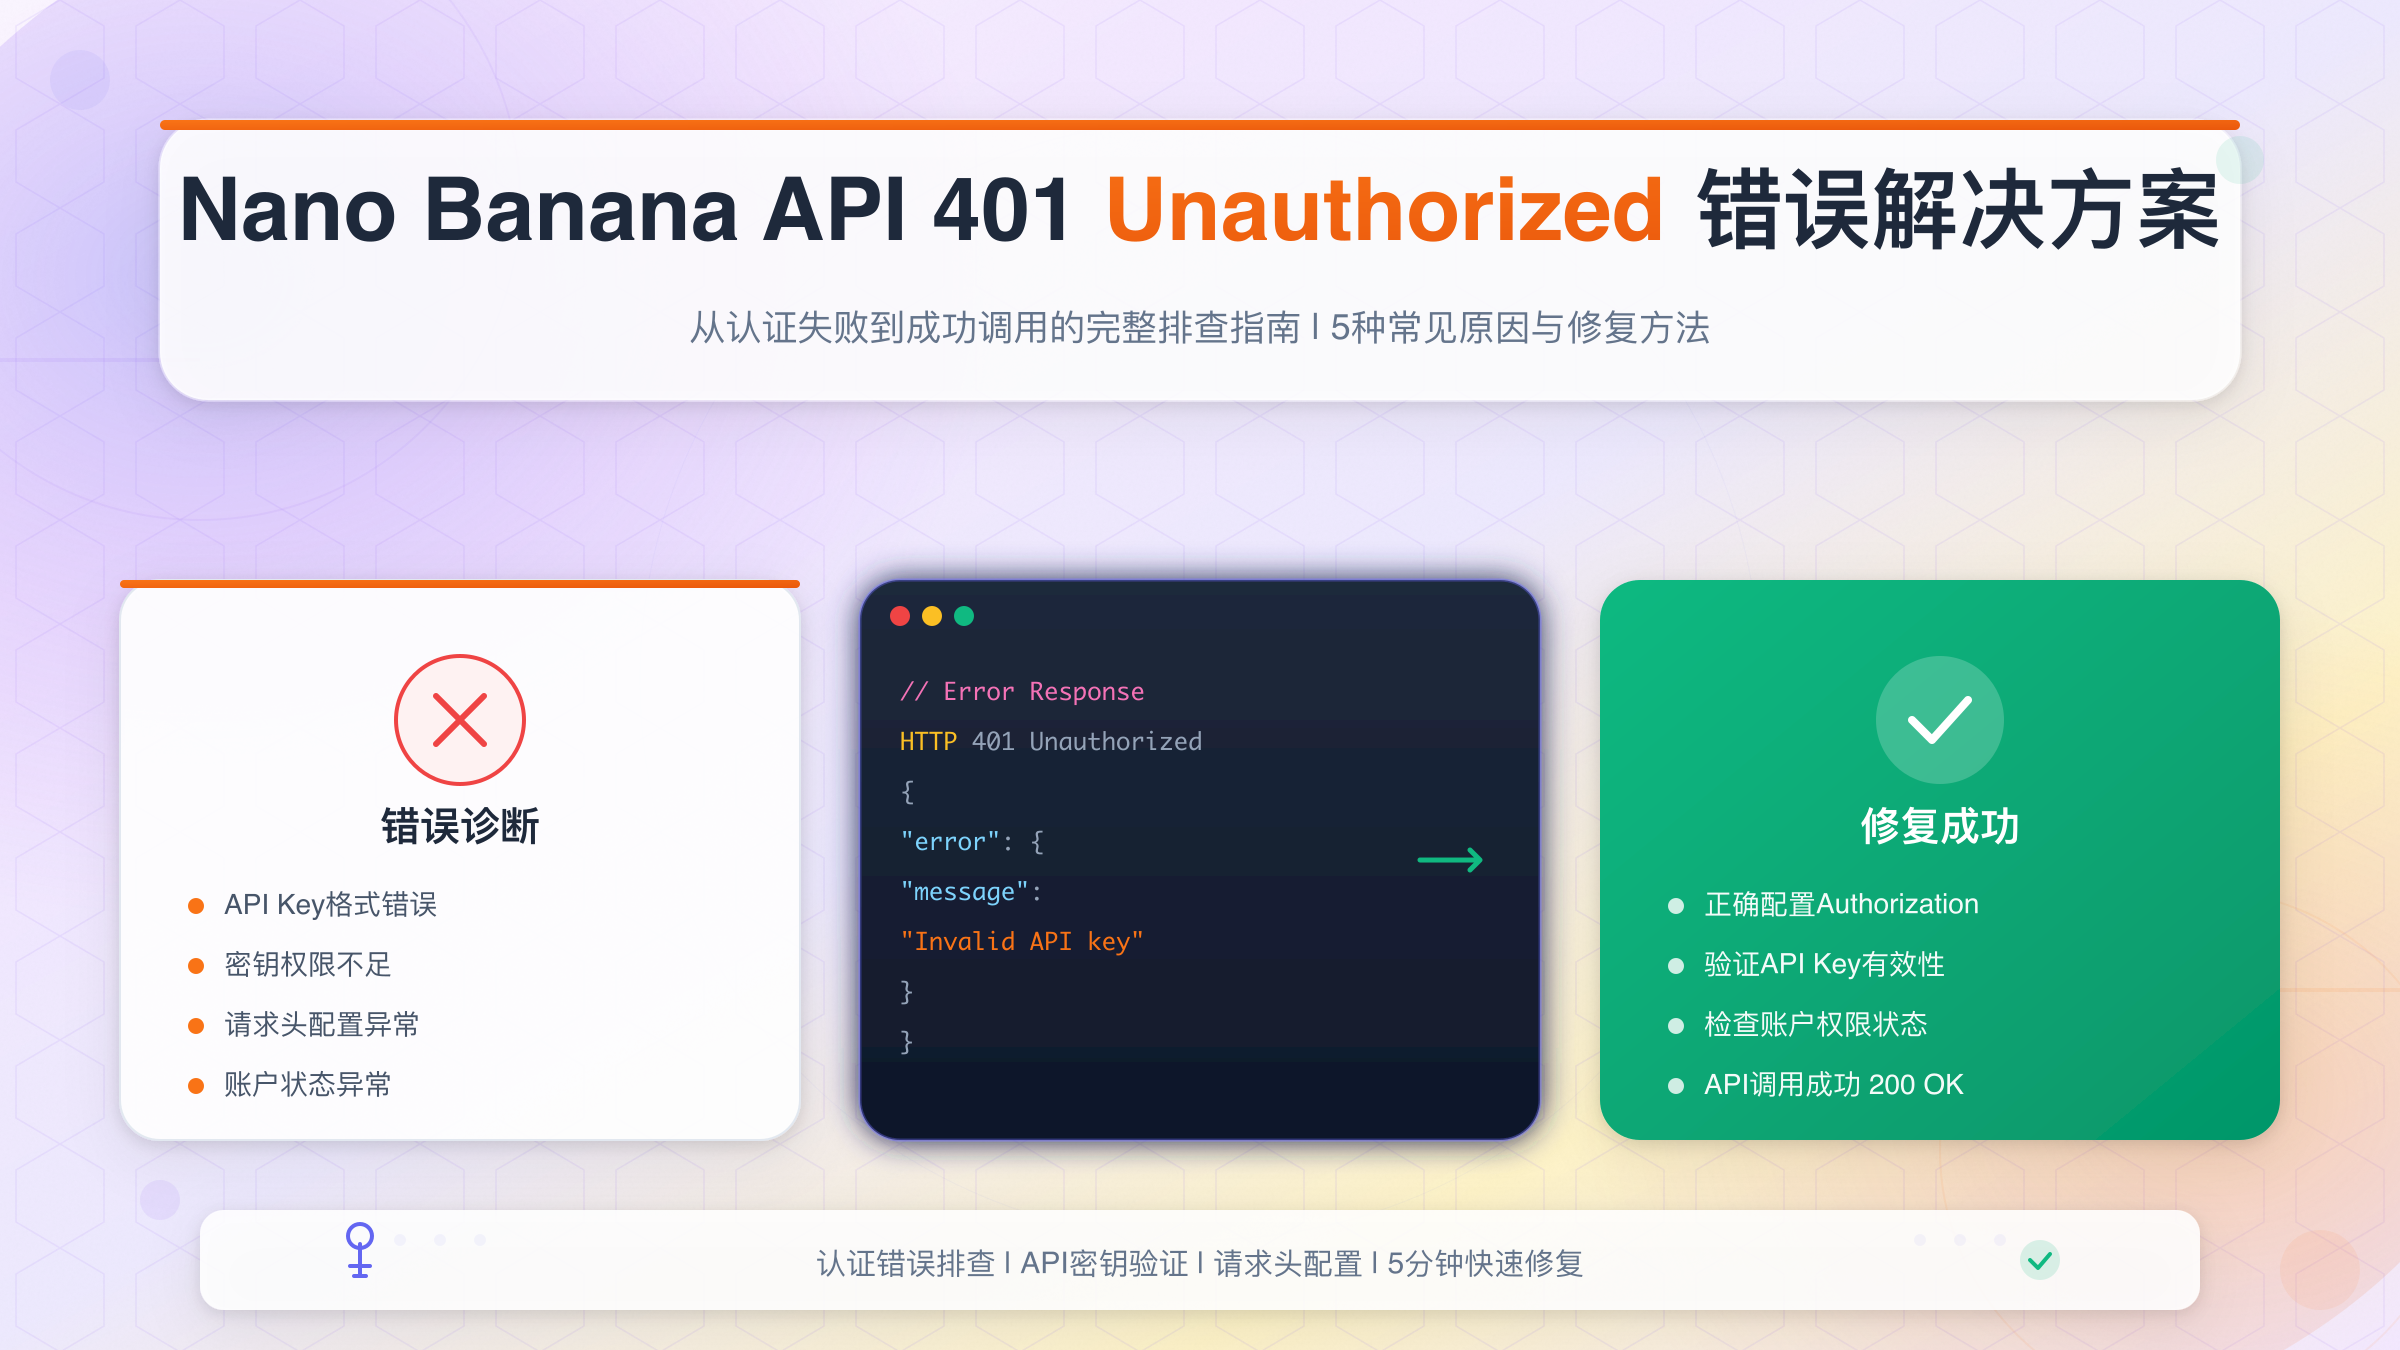
理解401错误:HTTP认证机制与Nano Banana的特殊性
在深入排查具体原因之前,有必要先理解401错误在HTTP协议中的含义,以及Nano Banana API的认证机制有哪些特殊之处。这些背景知识将帮助你更快地定位问题根源。
HTTP 401与403的本质区别
很多开发者容易混淆401和403错误,但它们代表着截然不同的问题性质。401 Unauthorized准确的含义是"未认证"——服务器不知道你是谁,因为你没有提供有效的身份凭证。而403 Forbidden表示"未授权"——服务器知道你是谁,但你没有权限访问请求的资源。
这个区别至关重要:遇到401错误时,你应该检查认证配置(API密钥、Token格式等);遇到403错误时,则需要检查权限设置(API是否启用、配额是否用尽等)。如果你收到的是403而非401,可以参考我们关于API配额超限问题的解决指南。
Nano Banana API的双重认证体系
Nano Banana作为Google Gemini家族的一员,继承了Google Cloud的认证架构,但同时也支持更简便的API密钥方式。这种双轨制设计虽然增加了灵活性,却也是导致401错误的主要源头之一。
| 认证方式 | 适用场景 | 端点 | 常见问题 |
|---|---|---|---|
| API Key | Google AI Studio | generativelanguage.googleapis.com | 密钥格式错误 |
| OAuth 2.0 | Vertex AI | aiplatform.googleapis.com | 混淆端点 |
| Service Account | 企业级部署 | 两者皆可 | 权限配置 |
理解这个表格是解决401问题的关键。最常见的错误场景是:开发者使用Google AI Studio生成的API密钥,却将请求发送到了Vertex AI的端点。Vertex AI要求OAuth 2.0认证,自然会拒绝API密钥方式的请求,返回401错误。
为什么Nano Banana的401问题特别多
相比其他AI API(如OpenAI),Nano Banana的401问题报告似乎更为频繁,这有几个客观原因。首先,Nano Banana是相对较新的模型,文档和社区资源还在完善中,开发者更容易遇到配置困惑。其次,Google的API体系本身比较复杂,AI Studio、Vertex AI、Cloud Console三个平台之间的关系需要一定学习成本。最后,Nano Banana的模型标识符在预览期间经历过多次变更,旧教程中的配置可能已经失效。
401错误的7大原因与系统化诊断
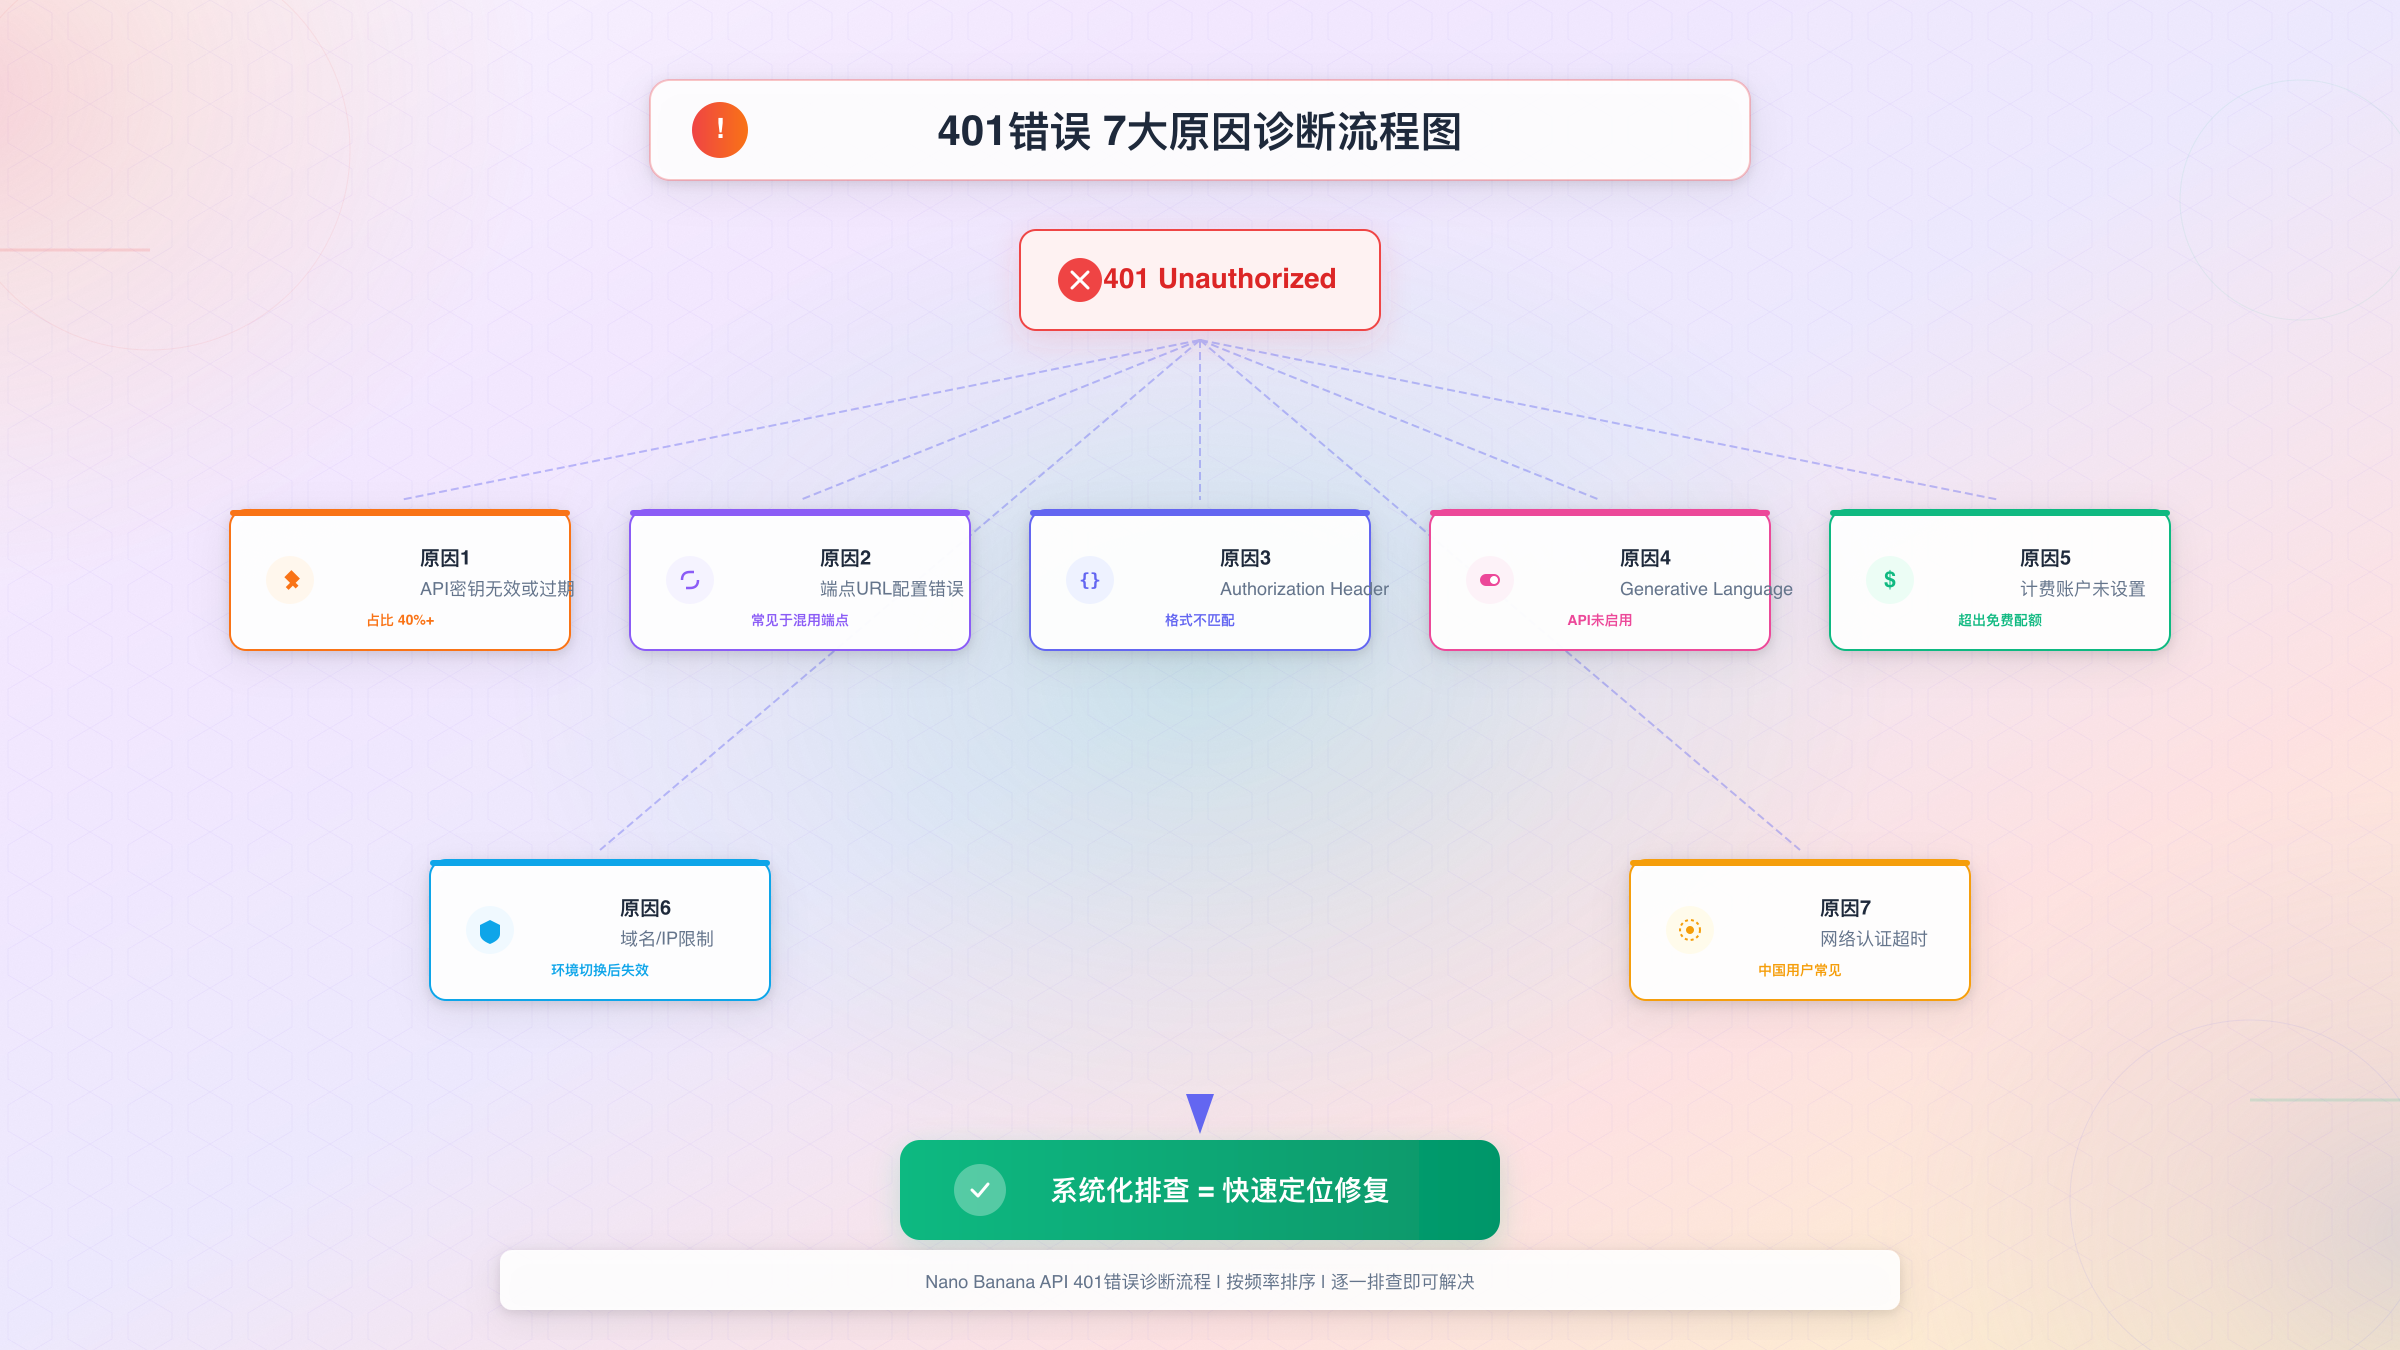
根据开发者社区的反馈和技术文档分析,Nano Banana API返回401错误主要有以下7种原因。我们将按照发生频率从高到低逐一分析,并提供对应的诊断方法。
原因1:API密钥无效或已过期
这是最常见的401错误原因,约占所有案例的40%以上。API密钥可能因为以下情况变得无效:你在复制密钥时遗漏了字符或多复制了空格;密钥被手动删除或自动轮换;项目被禁用或删除;达到了密钥的使用限制。
诊断方法:首先登录Google AI Studio,检查你的API密钥是否仍然存在且状态正常。如果密钥列表为空或显示异常状态,说明问题出在这里。
快速验证:使用以下curl命令测试密钥是否有效。如果返回模型列表,说明密钥本身没问题;如果返回401,则需要重新生成密钥。
curl "https://generativelanguage.googleapis.com/v1beta/models?key=YOUR_API_KEY"
原因2:端点URL配置错误
这是第二常见的原因,尤其容易发生在参考了不同来源教程的开发者身上。Google提供了两套AI API端点,使用错误的端点会导致认证失败。
正确的Nano Banana API端点是generativelanguage.googleapis.com,这是Google AI Studio使用的端点,支持API密钥认证。而aiplatform.googleapis.com是Vertex AI的端点,需要OAuth 2.0或服务账号认证,用API密钥访问会返回401错误并提示"API keys are not supported by this API"。
诊断方法:检查你的代码中API请求的base URL设置。如果使用的是SDK,检查初始化配置中是否有指定端点的参数。许多开源项目默认使用Vertex AI端点,需要手动切换到AI Studio端点。
原因3:Authorization Header格式问题
即使API密钥正确、端点也正确,如果请求头格式不对,同样会触发401错误。Nano Banana API支持两种传递API密钥的方式,混用或格式错误都会导致认证失败。
方式一:URL参数
https://generativelanguage.googleapis.com/v1beta/models?key=YOUR_API_KEY
方式二:请求头
x-goog-api-key: YOUR_API_KEY
注意,Nano Banana API不使用标准的Authorization: Bearer格式。如果你的代码中有类似Authorization: Bearer YOUR_API_KEY的设置,这正是401错误的来源。
诊断方法:检查HTTP客户端或SDK的请求配置,确认没有设置错误格式的Authorization头。如果你从OpenAI迁移过来,尤其要注意这个差异。
原因4:Generative Language API未启用
有些开发者成功生成了API密钥,但忘记在Google Cloud项目中启用对应的API服务。这会导致一个容易混淆的情况:密钥本身是有效的,但调用特定模型时仍然返回401或403错误。
诊断方法:访问Google Cloud Console,进入"APIs & Services" > "Library",搜索"Generative Language API",确认其状态为"Enabled"。如果显示"Enable"按钮,说明API尚未启用。
启用API后,建议等待1-2分钟再测试,因为权限生效需要短暂的传播时间。如果你对API启用和配置流程不熟悉,可以参考我们的Nano Banana API完整指南。
原因5:计费账户未设置或Pay-as-you-go未启用
这是一个容易被忽视的原因。虽然Nano Banana提供免费配额,但某些高级功能或更高的请求限额需要启用付费计划。如果你的请求超出了免费层级的限制,或者使用了需要付费的功能,可能会收到401错误而非明确的配额超限提示。
诊断方法:在Google AI Studio中检查你的使用情况和计费状态。如果显示"Free Tier"且你需要更高的限额,需要在Google Cloud Console中设置计费账户并启用"Pay-as-you-go"模式。
值得注意的是,启用计费后,Google会提供$300的免费试用额度(有效期通常为90天),足够大多数开发项目使用。这个额度覆盖了Nano Banana的API调用费用。
原因6:API密钥的域名/IP限制
出于安全考虑,你可能在创建API密钥时设置了应用限制,只允许特定域名或IP地址使用该密钥。如果你的开发环境发生了变化(比如从本地切换到了服务器),这些限制可能导致401错误。
诊断方法:在Google Cloud Console中打开"APIs & Services" > "Credentials",找到你的API密钥,检查"Application restrictions"和"API restrictions"设置。开发阶段建议暂时移除这些限制以排除干扰因素。
这个原因在跨环境部署时特别容易发生。一个典型场景是:API在本地开发环境正常工作,但部署到生产服务器后开始报401。如果你遇到这种"环境切换后失效"的情况,首先应该检查密钥限制设置。
原因7:网络问题导致的认证超时
对于中国大陆的开发者来说,这是一个不容忽视的特殊因素。由于网络延迟或连接不稳定,认证请求可能在完成之前就超时了,服务器无法正确验证你的身份,从而返回401错误。
这种情况的表现通常是:相同的代码和配置,有时能正常工作,有时却返回401;或者在某些网络环境下正常,换个环境就失败。如果你的401错误呈现间歇性特征,网络很可能是罪魁祸首。
诊断方法:尝试使用ping或traceroute工具检查到generativelanguage.googleapis.com的网络连通性。如果延迟超过500ms或丢包率较高,网络问题的可能性很大。
解决方案详解:从诊断到修复
理解了7大原因之后,让我们进入实际的修复环节。这一部分将提供具体的操作步骤和代码示例,帮助你彻底解决401问题。
步骤一:重新生成并验证API密钥
如果怀疑密钥有问题,最简单有效的做法是重新生成一个新密钥。登录Google AI Studio,点击左侧菜单的"Get API key",选择"Create API key"。生成后,务必完整复制密钥字符串,避免前后空格。
新密钥生成后,立即用以下Python代码验证:
import google.generativeai as genai

# 配置API密钥
genai.configure(api_key="YOUR_NEW_API_KEY")

# 列出可用模型(验证认证)
try:
    models = genai.list_models()
    print("认证成功!可用模型:")
    for model in models:
        print(f"  - {model.name}")
except Exception as e:
    print(f"认证失败:{e}")
如果这段代码能正常列出模型,说明新密钥有效,问题可能出在你之前代码的其他配置上。
步骤二:检查并修正端点配置
对于使用HTTP客户端直接调用API的开发者,确保你的请求URL遵循以下格式:
https://generativelanguage.googleapis.com/v1beta/models/gemini-2.5-flash-preview-image:generateContent?key=YOUR_API_KEY
注意几个关键点:协议必须是HTTPS;域名是generativelanguage.googleapis.com;API版本目前是v1beta;模型名称根据你使用的具体模型填写。
如果你使用的是第三方SDK或框架,检查其配置文档中关于端点设置的说明。例如,在某些开源项目中,需要设置环境变量来指定使用Google AI Studio而非Vertex AI:
export GOOGLE_AI_STUDIO=true
# 或
export GEMINI_API_ENDPOINT=generativelanguage.googleapis.com
步骤三:正确配置请求头
如果你选择通过请求头传递API密钥(适合不想在URL中暴露密钥的场景),确保使用正确的头名称:
import requests

url = "https://generativelanguage.googleapis.com/v1beta/models/gemini-2.5-flash-preview-image:generateContent"

headers = {
    "Content-Type": "application/json",
    "x-goog-api-key": "YOUR_API_KEY"  # 正确的头名称
}

payload = {
    "contents": [{
        "parts": [{"text": "Hello, Nano Banana!"}]
    }]
}

response = requests.post(url, headers=headers, json=payload)
print(response.json())
注意,不要同时使用URL参数和请求头传递密钥,这可能导致意外行为。选择一种方式并保持一致。
步骤四:实现健壮的错误处理
为了更好地诊断和处理401错误,建议在代码中加入详细的错误处理逻辑。以下是一个生产级别的错误处理示例:
import requests
from typing import Optional, Dict, Any

class NanoBananaClient:
    def __init__(self, api_key: str):
        self.api_key = api_key
        self.base_url = "https://generativelanguage.googleapis.com/v1beta"

    def generate(self, prompt: str, model: str = "gemini-2.5-flash-preview-image") -> Dict[str, Any]:
        url = f"{self.base_url}/models/{model}:generateContent"
        headers = {
            "Content-Type": "application/json",
            "x-goog-api-key": self.api_key
        }
        payload = {"contents": [{"parts": [{"text": prompt}]}]}

        try:
            response = requests.post(url, headers=headers, json=payload, timeout=30)

            if response.status_code == 401:
                error_detail = response.json().get("error", {}).get("message", "未知错误")
                raise AuthenticationError(f"401认证失败:{error_detail}")
            elif response.status_code == 403:
                raise PermissionError("403权限不足:请检查API是否启用、配额是否用尽")
            elif response.status_code == 429:
                raise RateLimitError("429请求过多:请稍后重试或升级配额")

            response.raise_for_status()
            return response.json()

        except requests.exceptions.Timeout:
            raise ConnectionError("请求超时:请检查网络连接")
        except requests.exceptions.RequestException as e:
            raise ConnectionError(f"网络错误:{e}")

class AuthenticationError(Exception):
    """API认证失败"""
    pass

class RateLimitError(Exception):
    """API速率限制"""
    pass
这个封装类将不同类型的错误区分开来,让你的应用能够针对性地处理各种异常情况。
中国用户特别指南:网络问题与替代方案
对于中国大陆的开发者来说,使用Nano Banana API面临着一些特殊挑战。即使API密钥配置完全正确,网络因素仍可能导致频繁的401错误。这一节专门讨论这些问题的成因和解决方案。
网络不稳定导致的认证失败
Google的API服务器部署在海外,中国大陆用户访问时需要经过较长的网络路径。当网络延迟过高或连接不稳定时,认证握手过程可能无法在预期时间内完成。服务器在超时后会中断连接,返回401错误——虽然从技术上讲这是认证失败,但根本原因其实是网络问题。
这种情况的典型特征是:相同的代码在不同时间运行,有时成功有时失败;使用VPN或代理后问题消失;错误出现的时间往往集中在网络高峰期。如果你的401错误符合这些特征,网络优化应该是首要考虑的方向。
使用API中转服务简化认证
对于需要稳定访问Nano Banana API的中国开发者,使用国内的API中转服务是一个高效的解决方案。这类服务在国内部署了代理节点,将你的请求转发到Google服务器,有效解决了网络延迟和连接不稳定的问题。
以laozhang.ai为例,这是一个专门为国内开发者设计的AI API聚合平台。它不仅提供稳定的网络连接,还简化了认证流程——你只需要使用laozhang.ai提供的统一API密钥,不用再处理复杂的Google认证配置。平台支持Nano Banana(Gemini系列)、Claude、GPT等多种模型,让你可以在一个平台上管理所有AI API调用。
使用中转服务的代码改动非常小,只需要更换端点和密钥:
import requests

# 使用laozhang.ai中转服务
url = "https://api.laozhang.ai/v1/chat/completions"

headers = {
    "Content-Type": "application/json",
    "Authorization": "Bearer YOUR_LAOZHANG_API_KEY"
}

payload = {
    "model": "gemini-2.5-flash-preview-image",  # 使用Nano Banana模型
    "messages": [{"role": "user", "content": "描述一下这张图片"}]
}

response = requests.post(url, headers=headers, json=payload)
print(response.json())
相比直接调用Google API,中转方案有几个明显优势。首先是稳定性:国内节点到用户的延迟通常在20ms以内,基本消除了因网络超时导致的认证失败。其次是简化:统一的OpenAI兼容格式,减少了学习和适配成本。最后是成本透明:laozhang.ai采用预充值模式,$100充值送$110额度,计费清晰无隐藏费用。
开发环境与生产环境的策略
一个实用的做法是在开发和生产环境使用不同的策略。本地开发时,如果网络条件允许,可以直接调用Google API进行测试和调试。但在生产环境部署时,切换到中转服务以确保服务稳定性。通过环境变量控制这一切换:
import os

# 根据环境选择API配置
if os.environ.get("ENVIRONMENT") == "production":
    API_BASE = "https://api.laozhang.ai/v1"
    API_KEY = os.environ.get("LAOZHANG_API_KEY")
else:
    API_BASE = "https://generativelanguage.googleapis.com/v1beta"
    API_KEY = os.environ.get("GOOGLE_API_KEY")
这种策略让你在开发阶段保持与官方API的直接交互,便于调试和学习;而在生产阶段享受中转服务带来的稳定性和便利性。
预防措施与最佳实践
解决了当前的401问题后,更重要的是建立一套预防机制,避免类似问题再次发生。以下是经过验证的最佳实践建议。
API密钥安全管理
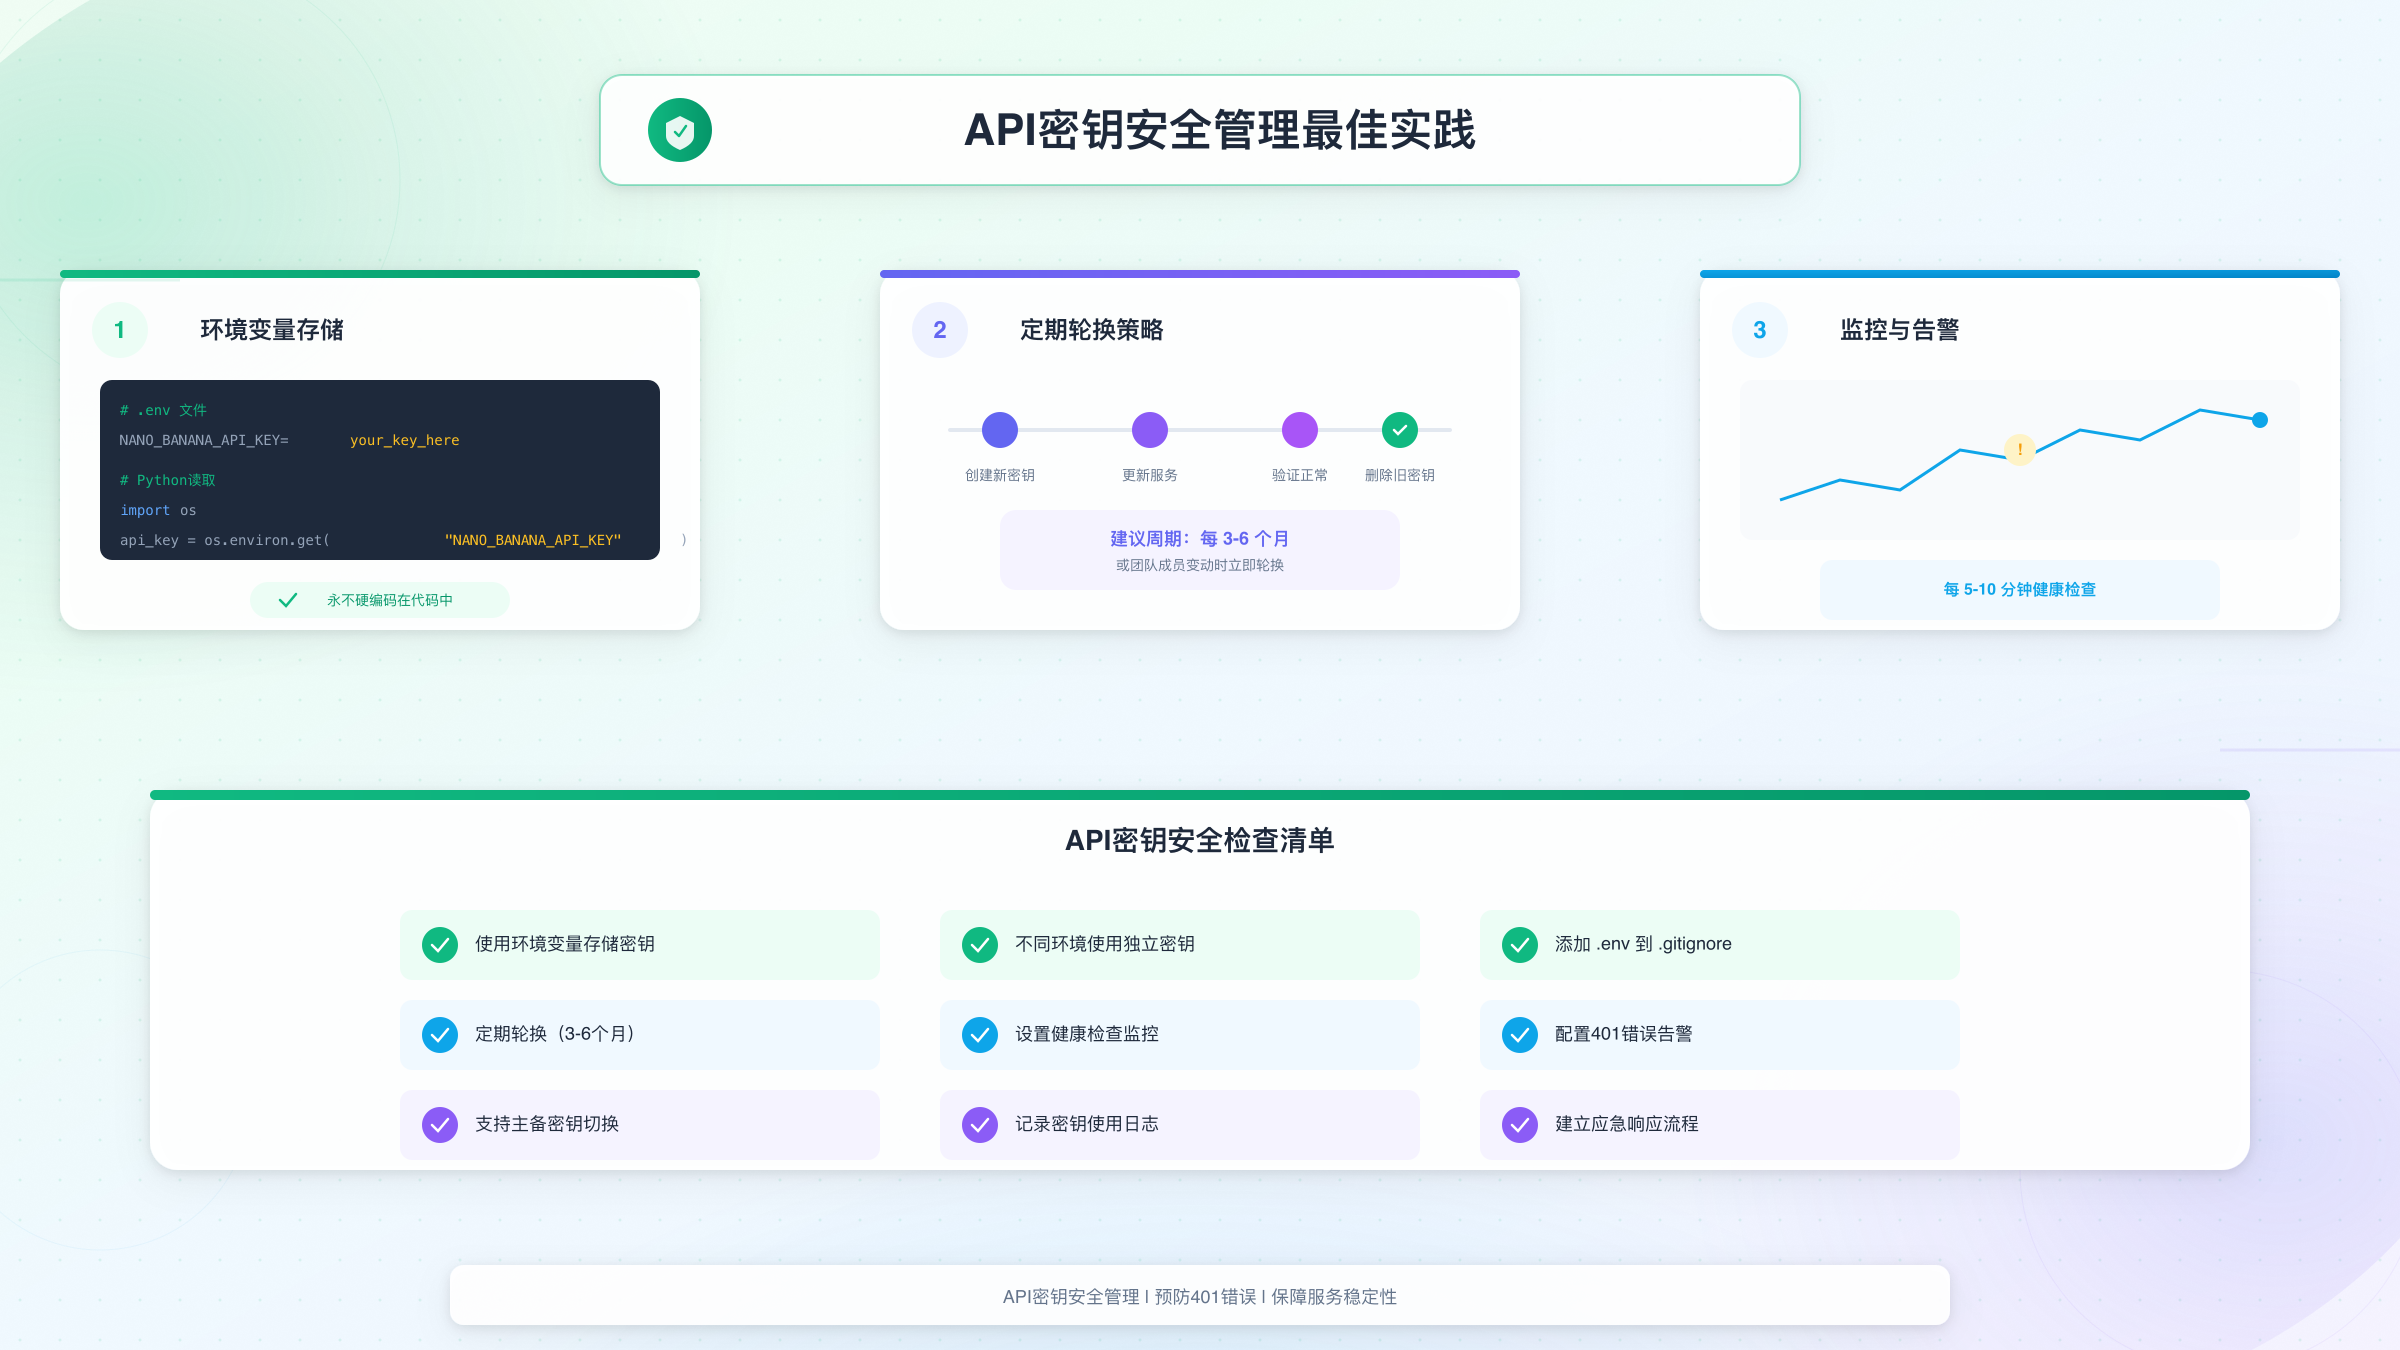
API密钥是你与Nano Banana API之间的信任凭证,妥善管理至关重要。首先,永远不要将API密钥硬编码在源代码中或提交到版本控制系统。即使是私有仓库,也可能因为权限变更或泄露而暴露密钥。正确的做法是使用环境变量或专门的密钥管理服务。
import os

# 正确:从环境变量读取
API_KEY = os.environ.get("NANO_BANANA_API_KEY")

if not API_KEY:
    raise ValueError("未设置NANO_BANANA_API_KEY环境变量")
其次,为不同的应用和环境使用独立的API密钥。这样当某个密钥泄露或需要轮换时,不会影响其他服务。Google AI Studio允许你创建多个密钥,充分利用这一功能。
密钥轮换策略
即使没有发生安全事件,定期轮换API密钥也是一个好习惯。建议每3-6个月轮换一次,或者在团队成员变动时立即轮换。轮换的流程应该是:先创建新密钥,更新所有使用该密钥的服务,确认新密钥正常工作后,再删除旧密钥。
为了确保轮换过程不影响服务,可以设计代码支持多密钥切换:
class APIKeyManager:
    def __init__(self, primary_key: str, fallback_key: str = None):
        self.primary_key = primary_key
        self.fallback_key = fallback_key
        self.current_key = primary_key

    def get_key(self) -> str:
        return self.current_key

    def switch_to_fallback(self):
        if self.fallback_key:
            self.current_key = self.fallback_key
            return True
        return False
监控与告警设置
不要等到用户报告问题才知道API出了故障。设置主动监控,在401错误发生时第一时间收到告警。可以使用简单的健康检查脚本,定期测试API连通性:
import requests
import logging
from datetime import datetime

def health_check(api_key: str) -> bool:
    """检查API密钥是否有效"""
    url = f"https://generativelanguage.googleapis.com/v1beta/models?key={api_key}"
    try:
        response = requests.get(url, timeout=10)
        if response.status_code == 200:
            logging.info(f"[{datetime.now()}] API健康检查通过")
            return True
        else:
            logging.error(f"[{datetime.now()}] API返回{response.status_code}")
            # 发送告警通知
            send_alert(f"Nano Banana API异常:{response.status_code}")
            return False
    except Exception as e:
        logging.error(f"[{datetime.now()}] 健康检查失败:{e}")
        send_alert(f"Nano Banana API连接失败:{e}")
        return False
将这个检查脚本加入cron任务或监控系统,每5-10分钟执行一次,可以在问题影响业务之前及时发现并处理。
错误处理清单
最后,这里提供一份401错误排查清单,遇到问题时可以快速过一遍:
- API密钥验证:在Google AI Studio确认密钥存在且状态正常
- 端点检查:确认使用generativelanguage.googleapis.com而非aiplatform.googleapis.com
- 请求头格式:使用x-goog-api-key或URL参数,不是Authorization: Bearer
- API服务状态:确认Generative Language API已在Cloud Console启用
- 计费设置:检查是否需要启用付费账户
- 密钥限制:确认没有设置阻止当前环境的域名/IP限制
- 网络连通性:测试到Google服务器的网络延迟和稳定性
常见问题FAQ
Q1:401和403错误到底有什么区别?
401 Unauthorized表示认证失败——服务器不知道你是谁。403 Forbidden表示授权失败——服务器知道你是谁,但你没有权限。遇到401检查密钥配置,遇到403检查权限和配额。
Q2:如何快速验证我的API密钥是否有效?
最简单的方法是用curl测试:curl "https://generativelanguage.googleapis.com/v1beta/models?key=YOUR_KEY"。如果返回模型列表,密钥有效;如果返回401,密钥有问题。
Q3:我应该用Google AI Studio还是Vertex AI?
对于个人开发者和小型项目,推荐使用Google AI Studio——配置简单,用API密钥就能调用。Vertex AI更适合企业级应用,提供更多管理功能,但认证配置也更复杂。
Q4:为什么本地测试正常,部署到服务器就报401?
最常见的原因是API密钥设置了IP或域名限制。在Google Cloud Console检查密钥的Application restrictions设置。另外,确保服务器上正确配置了环境变量。
Q5:API密钥有有效期吗?会自动过期吗?
Google AI Studio生成的API密钥默认没有有效期,不会自动过期。但如果项目被删除、密钥被手动撤销,或者触发了安全策略(如检测到泄露),密钥会失效。
Q6:中国用户访问不稳定怎么解决?
推荐使用国内的API中转服务如laozhang.ai,它在国内部署了代理节点,提供稳定的连接和简化的认证流程。注册即送免费额度,可以先体验再决定是否长期使用。
总结
Nano Banana API的401错误虽然常见,但只要系统排查,通常都能快速解决。本文详细分析了导致401错误的7大原因:API密钥无效、端点配置错误、请求头格式问题、API未启用、计费未设置、密钥限制和网络问题。针对每种原因,我们提供了具体的诊断方法和修复步骤。
对于中国开发者,网络稳定性是一个特殊挑战。使用API中转服务可以有效解决这个问题,同时简化认证配置。无论选择哪种方案,建立完善的密钥管理和监控机制都是长期稳定运行的保障。
如果你按照本文的指南操作后仍然遇到问题,可以在Google AI开发者论坛寻求帮助,或者尝试使用中转服务绕过潜在的网络和配置问题。祝你的Nano Banana API集成顺利!


